链接预览
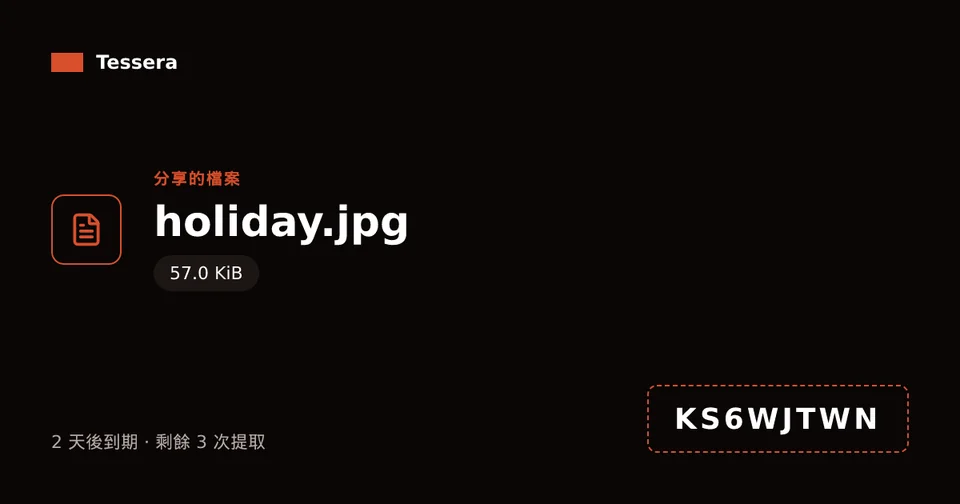
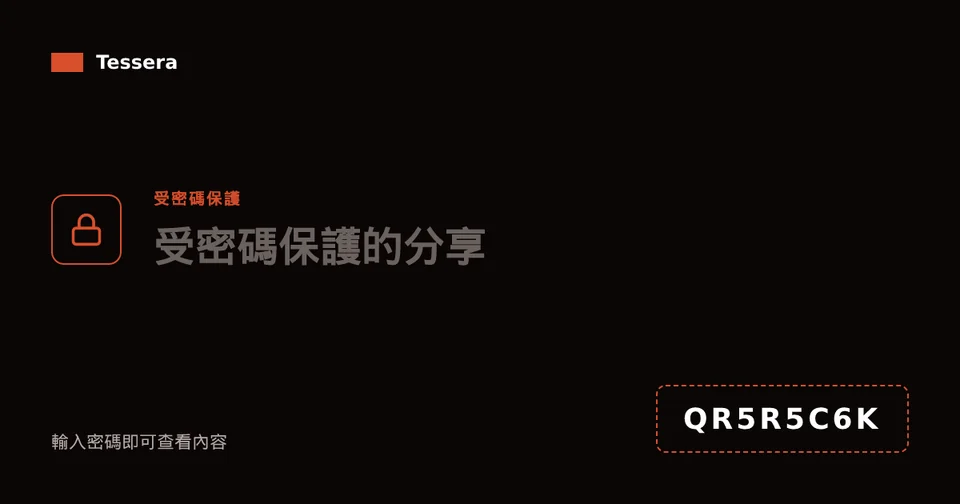
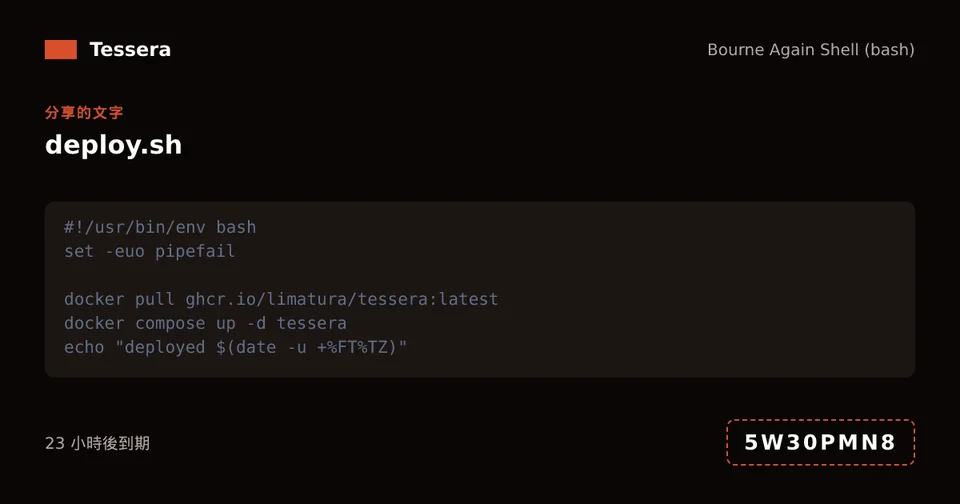
链接贴到聊天软件,会出现服务器画的预览卡。打开预览不会用掉下载次数,加了密码的分享只会显示它上了锁。
上传文件,拿到链接和二维码,交给对方。对方在分享过期或下载次数用完之前都能取件。整个服务是一个 Docker 容器,跑在你自己的机器上。
docker run -p 12923:12923 -v tessera-data:/data ghcr.io/limatura/tessera:latest
{"level":"WARN","message":"created the first administrator with a generated password; sign in and change it","username":"admin","password":"d8558ce68d08…"}
{"level":"INFO","message":"listening","address":"0.0.0.0:12923"}
# 打开 http://localhost:12923,用上面的密码以 admin 登录。
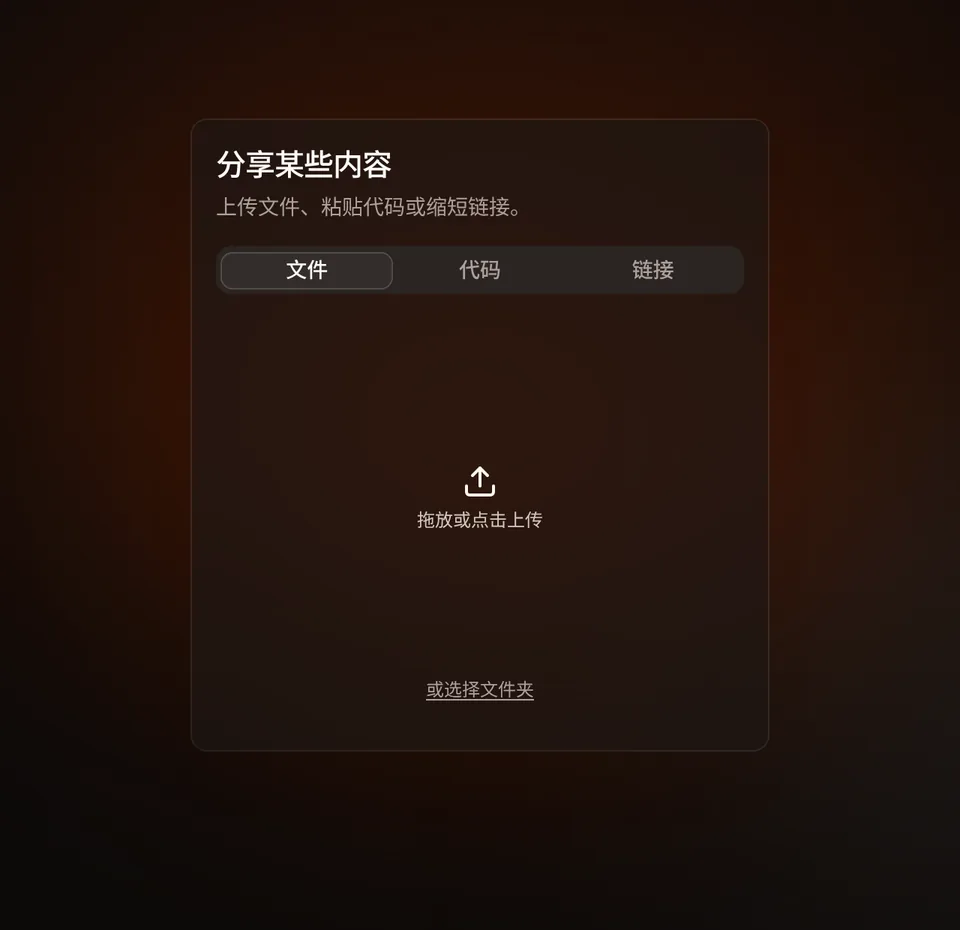
把文件或文件夹拖到页面上。也可以贴一段代码,或缩短一个链接。
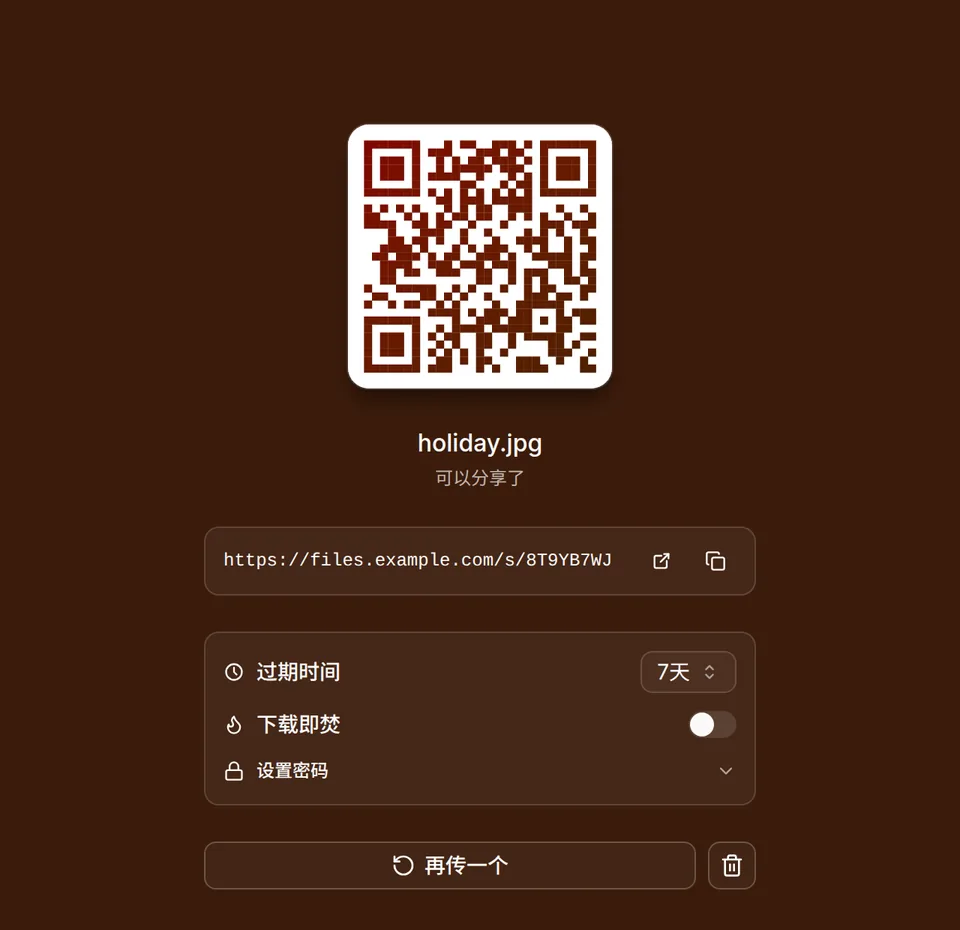
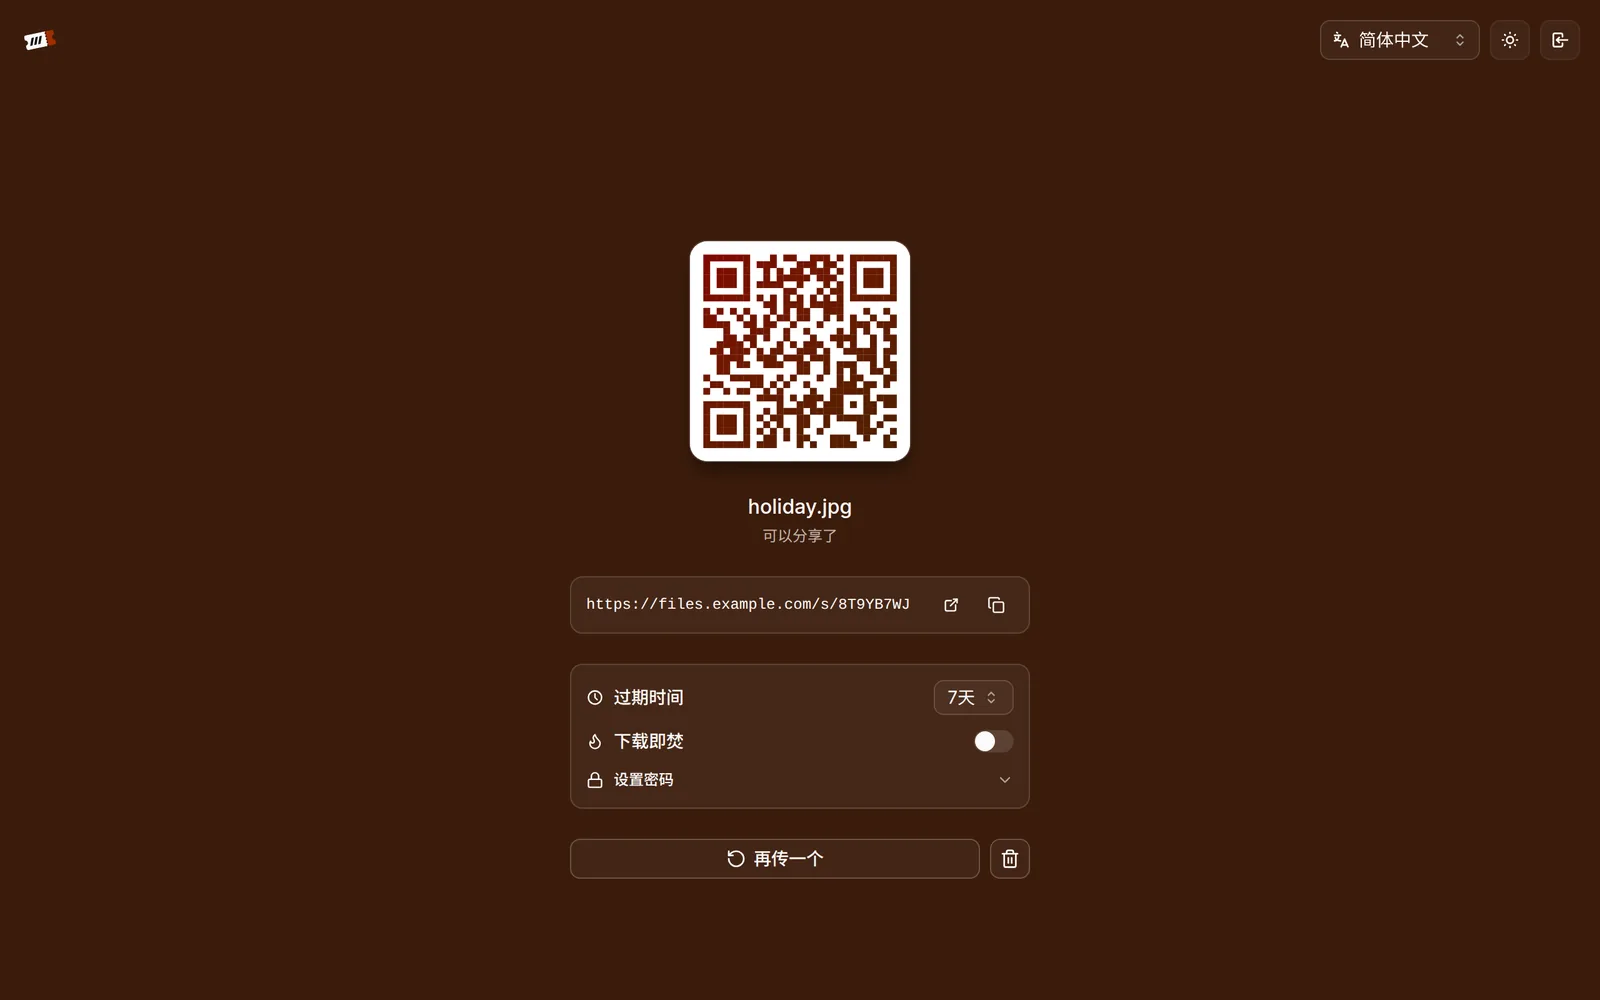
上传完会拿到链接和二维码。链接最后的 8 个字符就是取件码,短到念得出来。过期时间、阅后即焚和密码当场就能设,之后也能改。
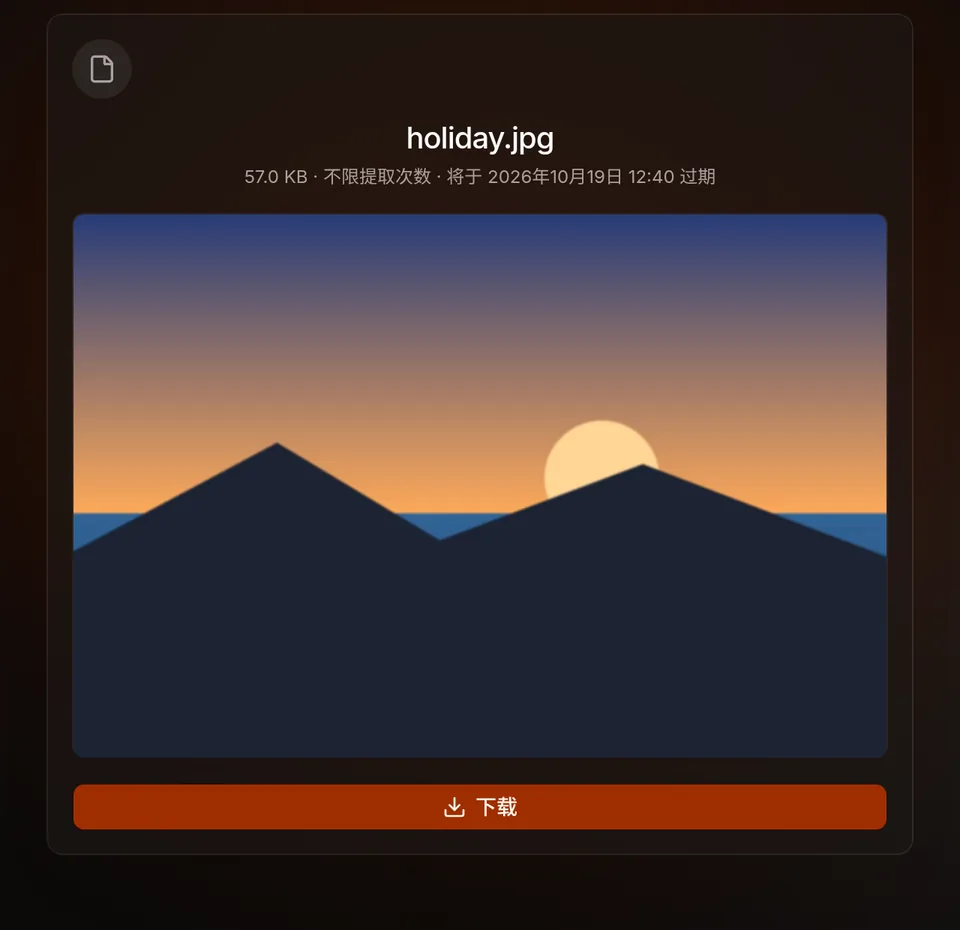
对方打开链接,或在首页输入取件码。分享过期或次数用完后,链接会显示已失效,文件也会删掉。
链接贴到聊天软件,会出现服务器画的预览卡。打开预览不会用掉下载次数,加了密码的分享只会显示它上了锁。
不分大小写,空格和连字符都不影响。O、I、L 会当成 0、1、1。
输入密码之前,看不到文件名和大小。
连接断掉的话,上传会从中断的地方接着传。
可选。文件在你的机器上加密后才发出,服务器拿不到密钥。
可选。上传的文件先交给 ClamAV 或你自己的扫描服务,扫完才能下载。
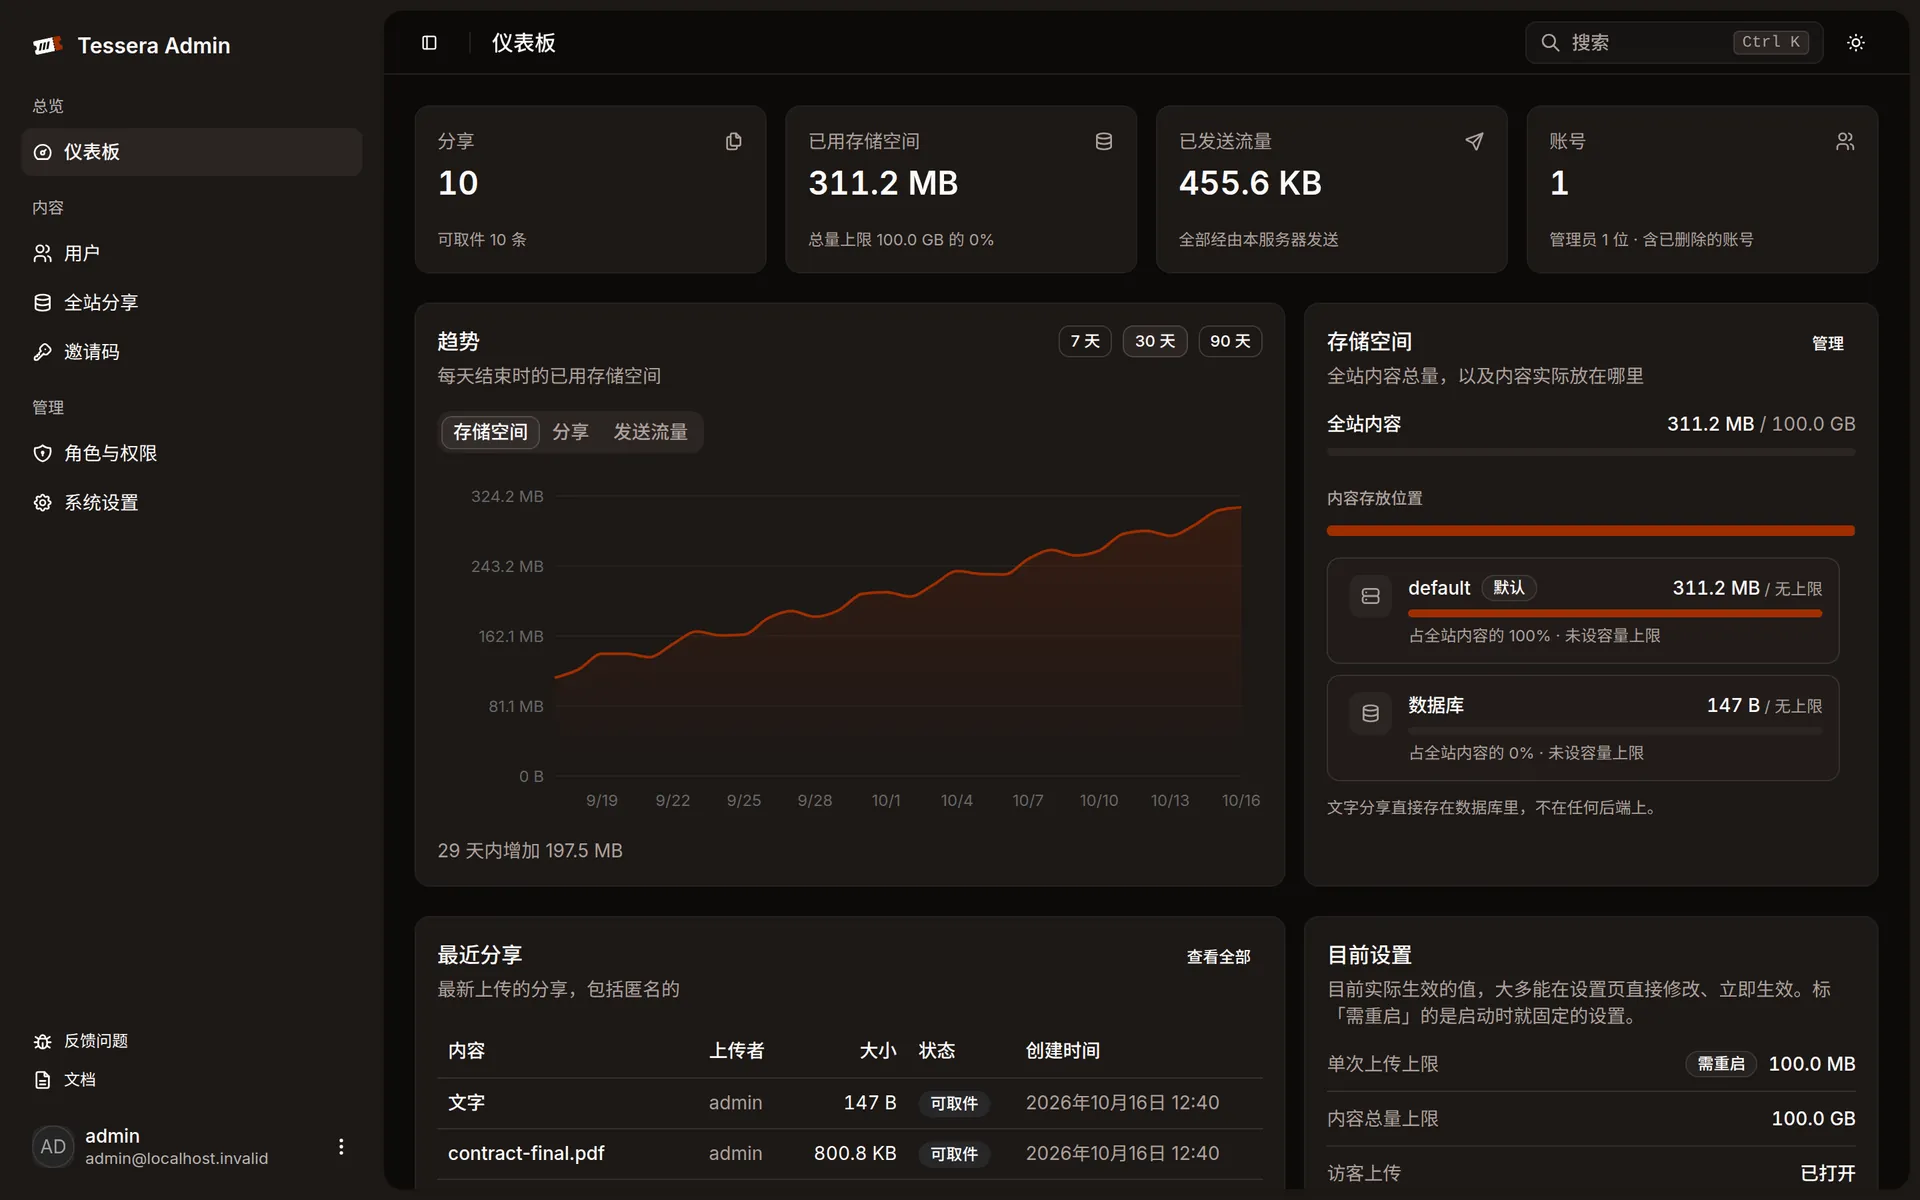
先用磁盘上的文件夹,需要时再加 bucket。已经存好的文件不会搬动。
默认,不用配置。
data/blobs磁盘小,或 bucket 比较便宜的时候。
s3://bucket给比任何一个 bucket 都大的文件。
上传页和管理后台用的就是你也能调用的同一套 API。所有接口都在 API 参考里。
有 Docker 的机器,三步就好。
一个容器,/data 挂上 volume,重建容器数据也不会丢。
$ docker run -d --name tessera \ -p 12923:12923 -v tessera-data:/data \ ghcr.io/limatura/tessera:latest
第一次启动会在日志打印生成的管理员密码,只打印这一次。
$ docker logs tessera 2>&1 \ | grep password
打开 12923 端口,用 admin 登录并设新密码。其他配置都在管理后台。
http://localhost:12923